
In molte aziende l’intelligenza artificiale è già entrata nelle attività quotidiane: c’è chi la usa per scrivere un’email, chi per riassumere documenti, chi per tradurre testi o preparare una presentazione. Spesso, però, sono le singole persone a scegliere gli strumenti e a decidere come utilizzarli, senza che l’azienda abbia ancora definito regole condivise.
È proprio qui che entra in gioco la policy AI aziendale, chiamata anche AI policy: un documento interno che stabilisce quali strumenti di intelligenza artificiale si possono utilizzare, per quali attività, con quali dati e con quali responsabilità.
Non esiste una norma che obblighi tutte le PMI ad avere un documento chiamato “policy AI”: esistono però obblighi relativi alla protezione dei dati, alla trasparenza, alla formazione e all’utilizzo dell’intelligenza artificiale che le aziende devono conoscere e rispettare, e una policy aiuta a tradurli in indicazioni comprensibili e applicabili nel lavoro di tutti i giorni.
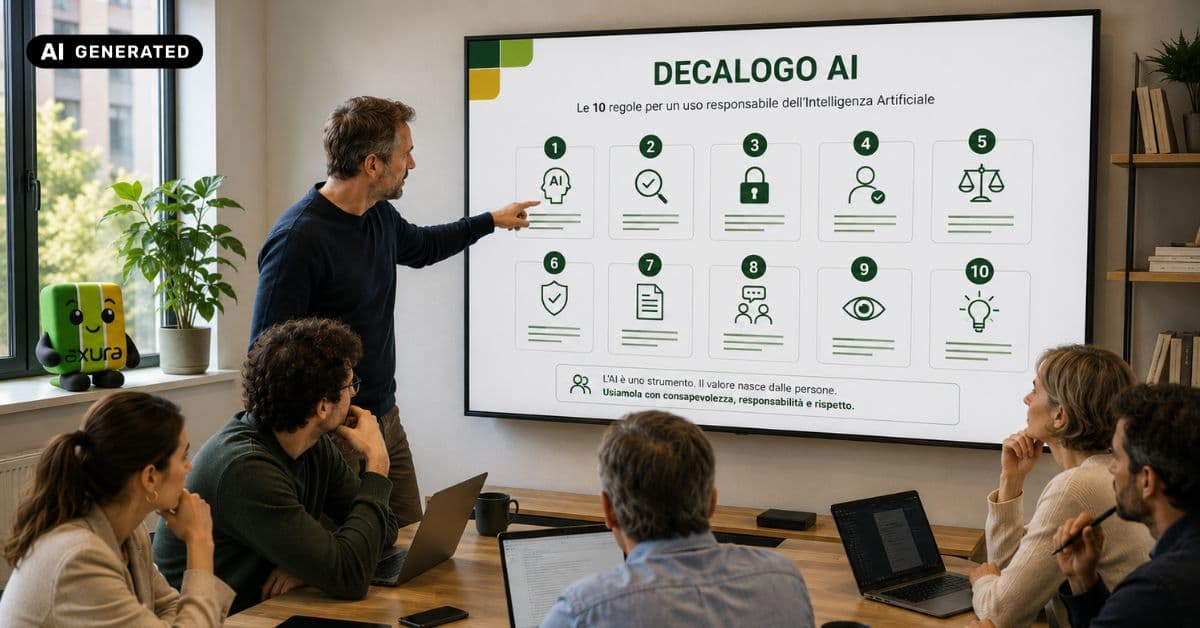
Con questo articolo continuiamo un percorso dedicato all’uso consapevole dell’intelligenza artificiale in azienda: abbiamo iniziato parlando di formazione e alfabetizzazione previste dall’AI Act, per poi proporre un Decalogo dell’intelligenza artificiale in azienda, con dieci regole pratiche per chi utilizza questi strumenti.
La policy aggiunge un tassello fondamentale, perché definisce le scelte dell’azienda e offre alle persone un riferimento comune; scriverla, però, è soltanto il primo passo: perché sia davvero utile bisogna fare in modo che venga conosciuta, compresa e applicata.
Che cos’è una policy AI aziendale?
Una policy AI è il documento con cui un’azienda definisce le proprie regole sull’utilizzo dell’intelligenza artificiale: può stabilire, per esempio, che i dipendenti utilizzino soltanto determinati strumenti, che non inseriscano informazioni riservate nei chatbot pubblici o che i contenuti generati dall’IA debbano essere verificati prima di essere inviati a un cliente.
Può anche indicare chi contattare quando si vuole sperimentare un nuovo strumento o quando si commette un errore, come condividere accidentalmente un documento contenente dati personali.
Per essere efficace, deve rispondere ad alcune domande molto concrete:
- Quali strumenti di IA possiamo utilizzare?
- Per quali attività possiamo usarli?
- Quali informazioni possiamo condividere con questi sistemi?
- Chi deve controllare i risultati?
- A chi possiamo rivolgerci in caso di dubbi o problemi?
- Come vengono aggiornate le regole?
La policy va distinta da altri documenti aziendali che possono riguardare l’intelligenza artificiale.
| Documento | A cosa serve |
|---|---|
| Policy AI aziendale | Definisce strumenti autorizzati, utilizzi consentiti, regole sui dati, responsabilità e controlli |
| Decalogo AI | Traduce le regole in comportamenti semplici da ricordare e applicare ogni giorno |
| Regolamento informatico | Disciplina l’utilizzo dei dispositivi, della posta elettronica, di internet e degli altri strumenti aziendali |
| Informative ai lavoratori | Forniscono le informazioni richieste dalla normativa quando vengono utilizzati determinati sistemi automatizzati |
Policy e decalogo, in particolare, si completano: la prima raccoglie le decisioni aziendali, il secondo aiuta le persone a metterle in pratica.
La policy IA come parte della governance dell’intelligenza artificiale
La policy è uno degli strumenti della governance dell’IA, cioè l’insieme di regole, responsabilità e processi con cui un’azienda decide come adottare, utilizzare e controllare l’intelligenza artificiale: definisce le indicazioni comuni da seguire e aiuta a tradurre le scelte aziendali in comportamenti concreti.
L’intelligenza artificiale è già nelle PMI, ma le regole spesso arrivano dopo
Secondo i dati Istat, nel 2025 il 16,4% delle imprese italiane con almeno dieci addetti utilizzava almeno una tecnologia di intelligenza artificiale, contro l’8,2% dell’anno precedente; tra le PMI la percentuale è passata dal 7,7% al 15,7%, mentre tra le grandi imprese ha raggiunto il 53,1%.
La diffusione dell’AI, però, non coincide necessariamente con un suo utilizzo organizzato: sempre secondo l’Istat, il 33,4% delle imprese che utilizzano l’intelligenza artificiale non indica una specifica finalità aziendale per il suo impiego, un dato che suggerisce come l’adozione di questi strumenti possa precedere una vera riflessione sul loro ruolo nei processi di lavoro.
Un altro fenomeno da considerare è quello della shadow AI, cioè l’utilizzo di strumenti di intelligenza artificiale per attività lavorative senza che l’azienda li abbia autorizzati o ne sia a conoscenza.
Secondo l’Osservatorio Artificial Intelligence del Politecnico di Milano, il 47% dei lavoratori utilizza strumenti di IA in azienda, ma soltanto il 19% degli utilizzatori dichiara di servirsi esclusivamente di strumenti forniti dall’organizzazione.
Immaginiamo una persona dell’ufficio commerciale che voglia risparmiare tempo nella preparazione di un’offerta: potrebbe copiare il documento ricevuto da un cliente in un chatbot gratuito e chiedere di riassumerlo, senza sapere se quello strumento sia adatto a trattare informazioni riservate.
L’intenzione è migliorare il proprio lavoro. Il problema è che, in assenza di indicazioni, la persona deve decidere autonomamente quali rischi correre.
Una policy serve anche a evitare situazioni di questo tipo, offrendo alternative sicure e regole chiare.
Perché una policy può favorire l’adozione dell’AI
Quando si parla di regole aziendali è facile pensare soprattutto a divieti e limitazioni, ma nel caso dell’intelligenza artificiale una policy può avere anche un effetto positivo sull’adozione degli strumenti: sapere cosa si può fare e come farlo permette di sperimentare con maggiore sicurezza.
L’incertezza, del resto, è uno degli ostacoli che le imprese incontrano più spesso: tra le imprese italiane che hanno valutato l’utilizzo dell’AI senza poi adottarla, il 47,3% indica la scarsa chiarezza sulle conseguenze legali e il 43,2% le preoccupazioni relative alla privacy e alla protezione dei dati, secondo l’Istat.
Anche le ricerche sul comportamento dei lavoratori mostrano quanto conti avere indicazioni precise: uno studio del Workforce Lab di Slack, pubblicato nel 2024, ha rilevato che le persone impiegate in aziende con linee guida sull’IA avevano una probabilità molto maggiore di aver sperimentato questi strumenti rispetto a chi lavorava in organizzazioni prive di indicazioni.
Una rilevazione Gallup del 2025 ha evidenziato inoltre una relazione tra la chiarezza dei piani comunicati dalla direzione e la percezione dei lavoratori di essere preparati a utilizzare l’intelligenza artificiale.
Sono risultati ottenuti in contesti differenti, ma suggeriscono un punto comune: le persone hanno bisogno di sapere quali possibilità offre l’AI e quali attenzioni richiede.
Una policy ben progettata può quindi aiutare l’azienda a ridurre i rischi e, allo stesso tempo, a valorizzare le opportunità.
Cosa deve contenere una policy IA aziendale: 10 elementi
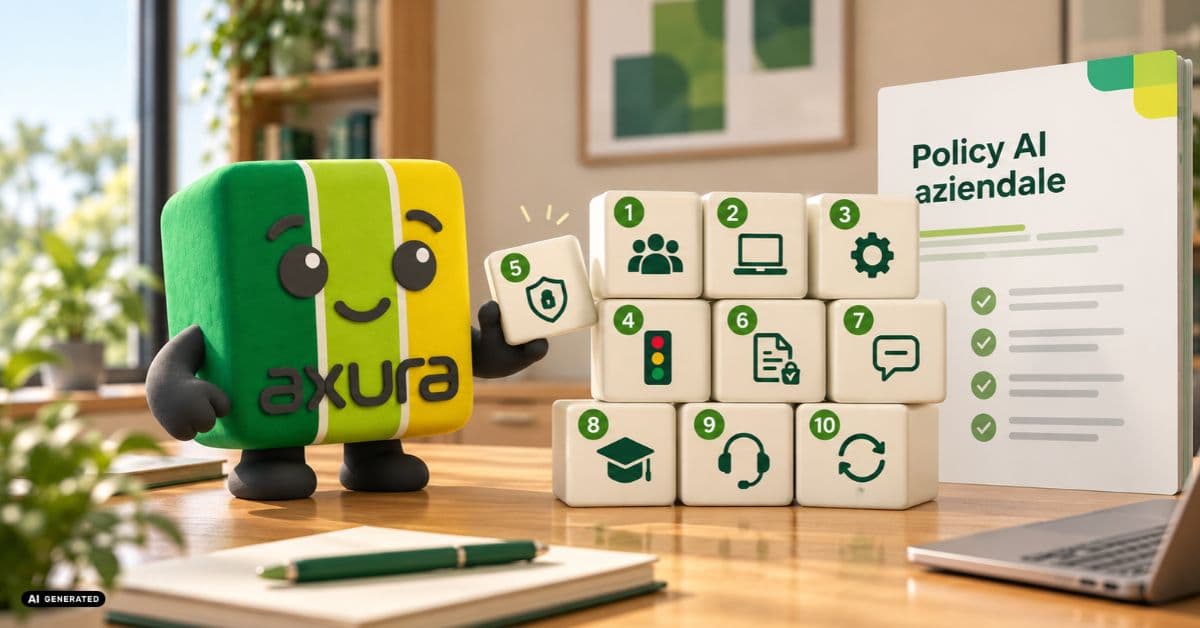
Non esiste un modello di policy AI che possa essere valido per tutte le imprese: una piccola azienda manifatturiera, uno studio professionale e un’impresa che gestisce un negozio online utilizzano dati, strumenti e processi diversi, e le loro policy dovranno riflettere queste differenze.
Ci sono però alcuni elementi che è utile prevedere in ogni documento.
1. A chi si applica
La prima cosa da chiarire è chi deve rispettare la policy: oltre ai dipendenti può riguardare stagisti, collaboratori, consulenti e fornitori esterni che utilizzano strumenti di AI per attività svolte per conto dell’azienda.
Se un freelance prepara contenuti utilizzando documenti riservati dell’impresa, per esempio, è importante che conosca e rispetti le stesse regole previste per il personale interno.
Per i soggetti esterni può essere necessario richiamare la policy nei contratti o prevederne un’accettazione esplicita.
2. Quali strumenti vengono utilizzati
Prima di stabilire le regole, bisogna conoscere la situazione di partenza:
- Quali strumenti di AI sono già presenti in azienda?
- Chi li utilizza?
- Per quali attività?
La mappatura dovrebbe comprendere anche le funzionalità di intelligenza artificiale integrate nei software già in uso, come gestionali, CRM, programmi per la produttività, traduttori e piattaforme di marketing.
L’obiettivo è costruire un quadro realistico, tenendo conto anche degli strumenti adottati autonomamente dalle persone.
3. Quali strumenti sono autorizzati
Una volta individuati gli strumenti, l’azienda deve decidere quali possono essere utilizzati e a quali condizioni: la policy può prevedere un elenco delle piattaforme autorizzate, specificando se devono essere utilizzate con account aziendali, quali versioni sono ammesse e per quali attività.
È importante anche definire una procedura per richiedere nuovi strumenti: immaginiamo che una persona scopra un’applicazione di AI utile per analizzare documenti tecnici; dovrebbe sapere a chi proporla, quali informazioni fornire e in quali tempi aspettarsi una risposta.
Una procedura semplice e rapida riduce la tentazione di utilizzare strumenti non autorizzati.
4. Quali utilizzi sono consentiti, quali richiedono attenzione e quali sono vietati
Per rendere le regole più immediate si può utilizzare un sistema a semaforo, distinguendo tre categorie.
- Verde: utilizzi consentiti. Per esempio, cercare idee, preparare bozze di testi interni, tradurre materiali pubblici o riassumere documenti non riservati, utilizzando gli strumenti autorizzati.
- Giallo: utilizzi che richiedono una verifica o un’autorizzazione. Rientrano in questa categoria, a seconda delle regole aziendali, la produzione di contenuti destinati ai clienti, il trattamento di dati personali e l’impiego dell’AI in processi che possono incidere sulle persone.
- Rosso: utilizzi vietati. Per esempio, condividere informazioni riservate con strumenti non autorizzati oppure ricorrere a pratiche vietate dall’AI Act.
Tra queste ultime rientra, salvo specifiche eccezioni per motivi medici o di sicurezza, l’utilizzo di sistemi di AI per dedurre le emozioni delle persone sul luogo di lavoro.
Le linee guida della Commissione europea riportano esempi utili per comprendere il divieto, come l’analisi delle espressioni facciali o della voce degli operatori di un call center per valutarne lo stato emotivo.
La policy dovrebbe affrontare anche l’utilizzo dell’AI agentica, cioè di sistemi capaci di svolgere azioni e portare avanti attività con un certo grado di autonomia: un agente può inviare email, modificare documenti o interagire con altri software, proprio per questo è importante stabilire quali operazioni può eseguire e quali richiedono sempre la conferma di una persona.
5. Quali dati si possono condividere con l’AI
È uno degli aspetti più importanti: la policy deve aiutare le persone a riconoscere quali informazioni possono essere inserite negli strumenti di AI e quali richiedono particolari precauzioni.
Tra i dati da proteggere con maggiore attenzione ci sono:
- informazioni personali di clienti, dipendenti e fornitori;
- dati sanitari e altre categorie particolari di dati personali;
- password e credenziali di accesso;
- informazioni commerciali riservate;
- documenti coperti da accordi di riservatezza;
- segreti industriali e informazioni tecniche non pubbliche.
Le regole devono tenere conto delle caratteristiche degli strumenti autorizzati, delle garanzie contrattuali e delle finalità del trattamento.
Per esempio, un’azienda potrebbe autorizzare l’elaborazione di determinati dati personali attraverso una piattaforma aziendale configurata e valutata per quello scopo, vietando invece di inserirli in un chatbot personale.
Dire semplicemente “non condividere dati sensibili” rischia infatti di essere poco utile: servono esempi riferiti ai documenti e alle attività che le persone incontrano davvero (a questo tema abbiamo dedicato una delle regole del nostro Decalogo dell’intelligenza artificiale in azienda).
6. Chi verifica i risultati e chi ne è responsabile
L’intelligenza artificiale può produrre risposte inesatte, incomplete o apparentemente convincenti anche quando contengono errori, per questo la policy deve chiarire quando è necessaria una verifica umana e chi è responsabile dell’utilizzo del risultato.
La regola dovrebbe essere accompagnata da indicazioni pratiche: verificare le fonti, controllare i dati, confrontare i risultati con la documentazione disponibile e coinvolgere le persone competenti quando necessario.
7. Quando dichiarare l’utilizzo dell’AI
La trasparenza è un altro tema da affrontare: la policy dovrebbe spiegare in quali situazioni l’azienda deve informare clienti, lavoratori o pubblico dell’utilizzo dell’intelligenza artificiale.
Gli obblighi cambiano a seconda del contesto:
- L’articolo 50 dell’AI Act prevede, tra le altre cose, specifici obblighi di trasparenza per determinati sistemi e contenuti generati o manipolati con l’AI.
- La normativa italiana prevede inoltre obblighi informativi in particolari ambiti, tra cui l’utilizzo dell’AI nelle professioni intellettuali e, nei casi previsti dalla legge, nei rapporti di lavoro.
La policy può tradurre questi obblighi in procedure operative, indicando chi deve verificare se una comunicazione è necessaria e come deve essere effettuata.
8. Quale formazione è prevista
Una policy può essere scritta in modo impeccabile ma resta poco utile se le persone non sanno interpretarla, è quindi importante prevedere una formazione iniziale per chi utilizza gli strumenti di AI e aggiornamenti quando cambiano le tecnologie o le regole aziendali.
La formazione dovrebbe partire dalle attività quotidiane: chi lavora nel marketing, per esempio, può avere bisogno di indicazioni sulla verifica dei contenuti generati; chi si occupa di amministrazione deve prestare particolare attenzione ai documenti e ai dati trattati e, ancora, chi utilizza l’AI per attività tecniche deve conoscere i limiti di affidabilità delle risposte.
L’articolo 4 dell’AI Act affronta proprio il tema dell’alfabetizzazione all’intelligenza artificiale, e ne abbiamo parlato nell’articolo dedicato alla formazione IA in azienda.
9. A chi rivolgersi per dubbi e segnalazioni
Una persona vuole utilizzare un nuovo strumento, un’altra ha dubbi sulla possibilità di condividere un documento e un’altra ancora si accorge di aver inserito per errore informazioni riservate in un chatbot: in tutti questi casi deve essere chiaro chi contattare.
Per una PMI può bastare un referente individuato dalla direzione, supportato quando necessario dai consulenti competenti, ma la policy dovrebbe anche spiegare come segnalare tempestivamente errori e possibili violazioni.
Questo aspetto è particolarmente importante per la protezione dei dati personali: in determinate circostanze, il GDPR impone di notificare una violazione all’autorità di controllo entro 72 ore dal momento in cui il titolare ne viene a conoscenza.
Segnalare rapidamente un problema deve essere incoraggiato, perché permette all’azienda di intervenire e limitarne le conseguenze.
10. Quando e come aggiornare la policy
L’intelligenza artificiale cambia rapidamente, così come gli strumenti disponibili e le esigenze delle aziende, per questo la policy dovrebbe indicare una cadenza di revisione e prevedere aggiornamenti anche quando si verificano cambiamenti importanti.
Per esempio, quando viene introdotto un nuovo strumento, cambia una norma, emerge un rischio o si modifica un processo aziendale: un controllo almeno annuale può rappresentare un punto di partenza ragionevole, da adattare alla situazione dell’impresa.
Chi deve scrivere la policy AI in una PMI?
Una delle domande più frequenti riguarda la responsabilità del documento.
In una PMI, spesso, non esiste una figura dedicata esclusivamente alla gestione dell’intelligenza artificiale, e non è necessario crearla soltanto per scrivere una policy: la responsabilità può essere affidata alla direzione o a una persona delegata, con il supporto delle competenze necessarie.
A seconda dell’organizzazione possono essere coinvolti il consulente privacy o il DPO, il responsabile informatico o il fornitore IT, il consulente del lavoro e le eventuali rappresentanze dei lavoratori.
C’è però un contributo che merita particolare attenzione: quello delle persone che utilizzano già l’AI nelle attività quotidiane. Sono loro a conoscere gli strumenti più utili, le difficoltà che incontrano e le situazioni in cui una regola rischia di essere difficile da applicare.
Immaginiamo che una policy vieti l’utilizzo di qualsiasi strumento di traduzione automatica, senza prevedere alternative: per un ufficio commerciale che comunica ogni giorno con clienti internazionali, quella regola potrebbe diventare un ostacolo concreto. Quindi, coinvolgere le persone permette di individuare questi problemi prima che il documento venga approvato.
Come scrivere una policy AI aziendale: 5 passi
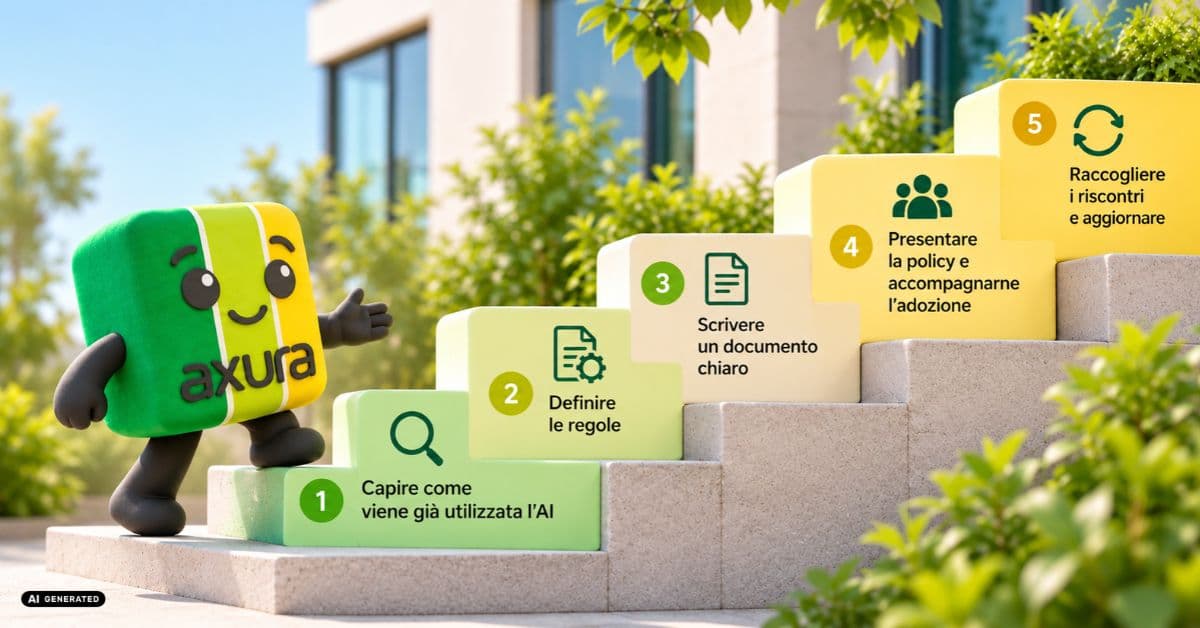
Una PMI può affrontare il lavoro con un percorso relativamente semplice, purché le decisioni siano chiare e condivise.
1. Capire come viene già utilizzata l’AI
Il primo passo è raccogliere informazioni sugli strumenti utilizzati e sulle attività per cui vengono impiegati: un questionario interno, anche anonimo, può aiutare a far emergere utilizzi che l’azienda non conosce.
È importante spiegare lo scopo della ricognizione: comprendere le esigenze e individuare eventuali rischi, evitando che venga percepita come una ricerca di comportamenti da sanzionare.
2. Definire le regole
Una volta raccolte le informazioni, si possono individuare gli strumenti autorizzati, gli utilizzi consentiti, le attività che richiedono approvazione e quelle vietate; è anche il momento di stabilire le regole sui dati, le responsabilità e le modalità di segnalazione.
3. Scrivere un documento chiaro
Una policy non deve necessariamente essere lunga, infatti per molte PMI possono bastare poche pagine, purché contengano tutte le indicazioni necessarie.
Il linguaggio dovrebbe essere comprensibile anche a chi non ha competenze informatiche o giuridiche, con esempi concreti e istruzioni facili da trovare.
Gli elenchi soggetti a frequenti modifiche, come quello degli strumenti autorizzati, possono essere inseriti in allegati aggiornabili.
La chiarezza, come abbiamo raccontato anche parlando di accessibilità digitale, è una forma di attenzione verso le persone che devono utilizzare le informazioni.
4. Presentare la policy e “accompagnarne” l’adozione
Questo è probabilmente il passaggio più importante: inviare un PDF a tutti i dipendenti e chiedere di prenderne visione può essere necessario, ma difficilmente basta a cambiare le abitudini.
È utile prevedere un momento di presentazione, spiegare le ragioni delle regole e mostrare come applicarle attraverso esempi vicini alle attività aziendali.
Si possono preparare materiali brevi da consultare al bisogno, raccogliere le domande più frequenti e riprendere periodicamente i temi più importanti.
È lo stesso principio che ci ha guidato nella realizzazione del nostro Decalogo: rendere le indicazioni semplici da ricordare e da utilizzare.
5. Raccogliere i riscontri e aggiornare
Dopo l’introduzione della policy, è importante capire se le persone riescono ad applicarla: quali domande vengono poste più spesso? Ci sono regole poco chiare? Alcune procedure rallentano inutilmente il lavoro? Sono emersi nuovi strumenti?
Le risposte aiutano a migliorare il documento e a mantenerlo utile nel tempo.
La policy AI è obbligatoria per legge?
Non esiste un obbligo generale che imponga a tutte le PMI di adottare un documento denominato “policy AI”: questo, però, non significa che l’utilizzo dell’intelligenza artificiale in azienda sia privo di regole.
Le imprese devono rispettare diverse disposizioni, a seconda degli strumenti utilizzati e delle attività svolte.
AI Act: alfabetizzazione, divieti e trasparenza
L’AI Act, il regolamento europeo sull’intelligenza artificiale, prevede obblighi che interessano anche le aziende che utilizzano sistemi sviluppati da altri fornitori.
Tra i principali riferimenti ci sono:
- Articolo 4, dedicato all’alfabetizzazione all’intelligenza artificiale delle persone che utilizzano o gestiscono i sistemi.
- Articolo 5, che individua alcune pratiche vietate, tra cui determinati utilizzi dell’AI per il riconoscimento delle emozioni sul luogo di lavoro.
- Articolo 50, che disciplina gli obblighi di trasparenza per specifici sistemi e contenuti generati o manipolati con l’AI.
Gli obblighi applicabili dipendono dal ruolo dell’impresa e dalle caratteristiche dei sistemi utilizzati.
Per questo è importante evitare indicazioni troppo generiche, come “bisogna sempre dichiarare qualsiasi utilizzo dell’AI”, e verificare invece quali obblighi riguardino le attività effettivamente svolte.
Il calendario di applicazione delle diverse disposizioni deve essere verificato sul testo normativo aggiornato, tenendo conto anche delle eventuali modifiche introdotte dal Digital Omnibus.
Legge italiana sull’intelligenza artificiale
- La Legge 132/2025 contiene disposizioni che interessano anche il mondo del lavoro e le professioni intellettuali: in particolare, occorre prestare attenzione agli obblighi informativi previsti nei casi disciplinati dalla normativa sul lavoro e alla comunicazione dell’utilizzo dell’AI ai clienti nell’esercizio delle professioni intellettuali.
- L’articolo 11 riguarda l’utilizzo dell’intelligenza artificiale in ambito lavorativo e richiama gli obblighi informativi previsti dalla normativa applicabile.
- L’articolo 13 disciplina invece l’utilizzo dell’intelligenza artificiale nelle professioni intellettuali, prevedendo obblighi di informazione nei confronti dei clienti.
Anche in questo caso, il contenuto della policy deve essere adattato alle attività dell’impresa e verificato con i professionisti competenti.
GDPR e protezione dei dati
Il GDPR continua ad applicarsi quando gli strumenti di AI trattano dati personali.
L’azienda deve quindi valutare, tra le altre cose, quali dati vengono trattati, per quali finalità, con quali garanzie e attraverso quali fornitori (l’articolo 32 del GDPR richiede misure tecniche e organizzative adeguate a proteggere i dati personali).
Una policy che spiega ai dipendenti quali informazioni possono essere inserite nei sistemi di AI può contribuire a queste misure organizzative ma, naturalmente, il documento da solo non basta: devono essere presenti anche le altre garanzie richieste dalla normativa.
La policy, quindi, aiuta a organizzare e comunicare le regole applicabili. Non sostituisce gli adempimenti previsti dalla legge.
Quali altri documenti aziendali devono essere aggiornati?
La policy AI deve essere coerente con le altre regole già presenti in azienda: pensiamo a un’impresa che autorizza l’utilizzo di una piattaforma di AI per analizzare richieste commerciali contenenti dati personali.
Quella decisione potrebbe richiedere verifiche e aggiornamenti anche nella documentazione privacy, nei rapporti contrattuali con il fornitore e nelle procedure informatiche.
Lo stesso vale per eventuali controlli sull’utilizzo degli strumenti da parte dei lavoratori, che devono rispettare la normativa applicabile.
Tra i documenti da prendere in considerazione ci sono:
| Documento | Aspetti da verificare |
|---|---|
| Informative privacy e registro dei trattamenti | Trattamenti di dati personali effettuati attraverso gli strumenti di AI |
| Regolamento informatico | Modalità di utilizzo degli strumenti e regole di sicurezza |
| Contratti con i fornitori | Garanzie sul trattamento dei dati e responsabilità dei soggetti coinvolti |
| Contratti con i collaboratori esterni | Applicazione delle regole aziendali anche a chi lavora dall’esterno |
| Documentazione relativa ai lavoratori | Eventuali obblighi informativi e regole sui controlli |
| Codice disciplinare | Coerenza con le regole aziendali e con la disciplina applicabile |
| Materiali di onboarding e formazione | Presentazione della policy alle persone che entrano in azienda |
Anche lo standard internazionale ISO/IEC 42001, dedicato ai sistemi di gestione dell’intelligenza artificiale, richiama l’importanza di integrare le regole sull’AI con l’organizzazione e le altre politiche aziendali.
Una PMI può prendere spunto da questi principi anche senza intraprendere un percorso di certificazione.
Come far rispettare la policy AI senza trasformarla in uno strumento di sorveglianza
Una policy funziona quando le persone conoscono le regole e comprendono perché sono state introdotte, e questo vale anche per i controlli.
L’azienda può avere la necessità di verificare che gli strumenti vengano utilizzati correttamente e che i dati siano protetti, deve però farlo nel rispetto delle norme sulla privacy e dei limiti previsti per il controllo dell’attività lavorativa.
L’articolo 4 dello Statuto dei lavoratori disciplina l’impiego di strumenti dai quali possa derivare anche un controllo a distanza dei lavoratori, prevedendo condizioni e garanzie differenti a seconda dei casi.
Già nelle linee guida del 2007 sull’utilizzo di posta elettronica e internet, il Garante per la protezione dei dati personali sottolineava l’importanza di fornire ai lavoratori indicazioni chiare sull’utilizzo degli strumenti aziendali e sui controlli possibili.
Sono principi da considerare anche quando si introducono strumenti di intelligenza artificiale.
Regole chiare anche sulle conseguenze delle violazioni alla AI Policy
La policy dovrebbe spiegare quali comportamenti sono vietati e come vengono gestite le eventuali violazioni: se sono previste conseguenze disciplinari, occorre coordinarle con il codice disciplinare, il contratto collettivo applicato e le garanzie previste dalla normativa.
L’articolo 7 dello Statuto dei lavoratori disciplina le garanzie relative alle sanzioni disciplinari (su questi aspetti è opportuno coinvolgere il consulente del lavoro).
Incoraggiare la segnalazione degli errori
C’è poi un tema che riguarda la cultura aziendale: immaginiamo che una persona si accorga di aver condiviso accidentalmente un documento riservato con uno strumento non autorizzato. Se teme automaticamente una sanzione, potrebbe essere tentata di non parlarne.
Se invece conosce una procedura chiara per segnalare l’accaduto, l’azienda può intervenire tempestivamente, valutare il rischio e adottare le misure necessarie: la policy dovrebbe quindi distinguere la gestione degli errori dalle violazioni deliberate, nel rispetto delle responsabilità previste dalla legge.
Una buona regola non serve soltanto a prevenire i problemi: deve aiutare anche a gestirli quando si verificano.
Una policy AI deve restare aggiornata e accessibile
Una volta approvata, la policy non dovrebbe essere archiviata in una cartella e dimenticata: nuovi strumenti, funzionalità e modalità di utilizzo possono rendere rapidamente superate alcune indicazioni.
Per questo è utile prevedere una revisione periodica, per esempio annuale, e aggiornamenti ogni volta che intervengono cambiamenti significativi.
Ma mantenere aggiornato il documento è soltanto una parte del lavoro: le persone devono poter trovare facilmente le risposte ai dubbi che incontrano durante la giornata.
Una raccolta interna di domande frequenti può essere un buon punto di partenza.
Per esempio:
- Posso utilizzare l’AI per riassumere un contratto?
- Quale strumento posso usare per tradurre un documento commerciale?
- Posso inserire dati di un cliente in un assistente AI?
- Devo dichiarare che un testo è stato preparato con l’intelligenza artificiale?
- A chi posso chiedere l’autorizzazione per un nuovo strumento?
Le risposte possono essere aggiornate sulla base delle domande ricevute, rendendo la documentazione sempre più vicina alle esigenze delle persone.
Un assistente AI per consultare le regole aziendali
Un’ulteriore possibilità è mettere a disposizione un assistente conversazionale che risponda alle domande utilizzando la policy e gli altri documenti interni.
Attraverso una tecnica chiamata RAG (Retrieval-Augmented Generation), un sistema di questo tipo può cercare le informazioni nella documentazione aziendale e utilizzarle per formulare risposte, indicando anche le fonti da cui sono state ricavate.
L’approccio può essere particolarmente utile quando le informazioni sono distribuite tra documenti diversi o vengono aggiornate frequentemente.
In Axura abbiamo già lavorato a un progetto basato su questa tecnologia: A.R.I.A.N.N.A., l’assistente AI sviluppato per Unimec, che permette di consultare la documentazione tecnica aziendale attraverso domande in linguaggio naturale.
La stessa logica può essere applicata anche alle informazioni destinate al personale interno, mantenendo naturalmente le necessarie verifiche sull’affidabilità delle risposte e sulla protezione dei dati.
AI agentica: meglio prevedere le regole fin da subito
L’evoluzione dell’intelligenza artificiale sta portando alla diffusione di strumenti capaci di svolgere attività articolate, interagire con applicazioni e compiere azioni con un certo grado di autonomia.
Sono i cosiddetti agenti AI: per comprenderne le implicazioni, immaginiamo un assistente che non si limiti a suggerire il testo di un’email commerciale, ma possa anche accedere al CRM, recuperare informazioni sul cliente e preparare l’invio del messaggio, oppure un sistema che possa modificare dati in un gestionale o pubblicare contenuti su un sito.
In questi casi la policy deve considerare anche le azioni che l’AI è autorizzata a compiere: quali operazioni può svolgere autonomamente? Quali richiedono una conferma? Come vengono registrate le attività? Chi interviene in caso di errore?
Il principio dello human-in-the-loop, cioè il coinvolgimento di una persona nei passaggi decisionali o operativi rilevanti, assume qui particolare importanza.
Per una PMI che sta iniziando a sperimentare questi strumenti può essere sufficiente inserire alcune regole nella policy generale.
Se gli agenti AI diventano parte integrante dei processi aziendali, potrebbe invece essere utile predisporre procedure più dettagliate, dedicate alle autorizzazioni, alla supervisione e alla tracciabilità delle operazioni.
Domande frequenti sulla policy IA aziendale
La policy AI è obbligatoria per legge?
Non esiste un obbligo generale che imponga a tutte le PMI un documento chiamato “policy AI”: le aziende devono però rispettare le norme applicabili all’utilizzo dell’intelligenza artificiale, tra cui l’AI Act, il GDPR e le disposizioni nazionali pertinenti. La policy aiuta a organizzare questi obblighi e a comunicarli alle persone.
Quanto deve essere lunga una policy AI?
Dipende dalle dimensioni dell’azienda, dagli strumenti utilizzati e dalle attività svolte: in una PMI possono essere sufficienti poche pagine, purché contengano indicazioni complete e comprensibili. Gli elenchi che cambiano frequentemente, come quello degli strumenti autorizzati, possono essere inseriti in allegati.
Chi deve scrivere la policy AI in una PMI?
La responsabilità può essere affidata alla direzione o a un referente delegato, con il coinvolgimento delle competenze necessarie: privacy, informatica, consulenza del lavoro e persone che utilizzano concretamente gli strumenti. È importante che il documento rifletta le attività reali dell’azienda.
Ogni quanto deve essere aggiornata?
Una revisione almeno annuale può essere una buona prassi. È opportuno aggiornare la policy anche quando vengono introdotti nuovi strumenti, cambiano le norme o emergono rischi e problemi che richiedono regole diverse.
Serve una policy anche se utilizziamo soltanto ChatGPT?
Sì, è utile anche quando viene utilizzato un solo strumento. L’azienda deve comunque decidere quali versioni e account autorizzare, quali informazioni possono essere condivise e quali verifiche sono necessarie. Le condizioni sul trattamento dei dati possono variare in base al servizio e alla configurazione utilizzata.
L’azienda può controllare come i dipendenti utilizzano l’AI?
Eventuali controlli devono rispettare il GDPR, lo Statuto dei lavoratori e le altre norme applicabili, mentre le condizioni dipendono dalle caratteristiche degli strumenti e dalle modalità di controllo. È importante definire questi aspetti con il supporto del consulente del lavoro e dei professionisti competenti.
La policy vale anche per collaboratori esterni e freelance?
È opportuno estendere le regole pertinenti anche ai collaboratori che utilizzano strumenti di AI per attività aziendali o trattano informazioni dell’impresa. Questo può essere fatto attraverso clausole contrattuali o altre modalità adeguate al rapporto di collaborazione.
Dalla policy ai comportamenti: il ruolo della comunicazione interna
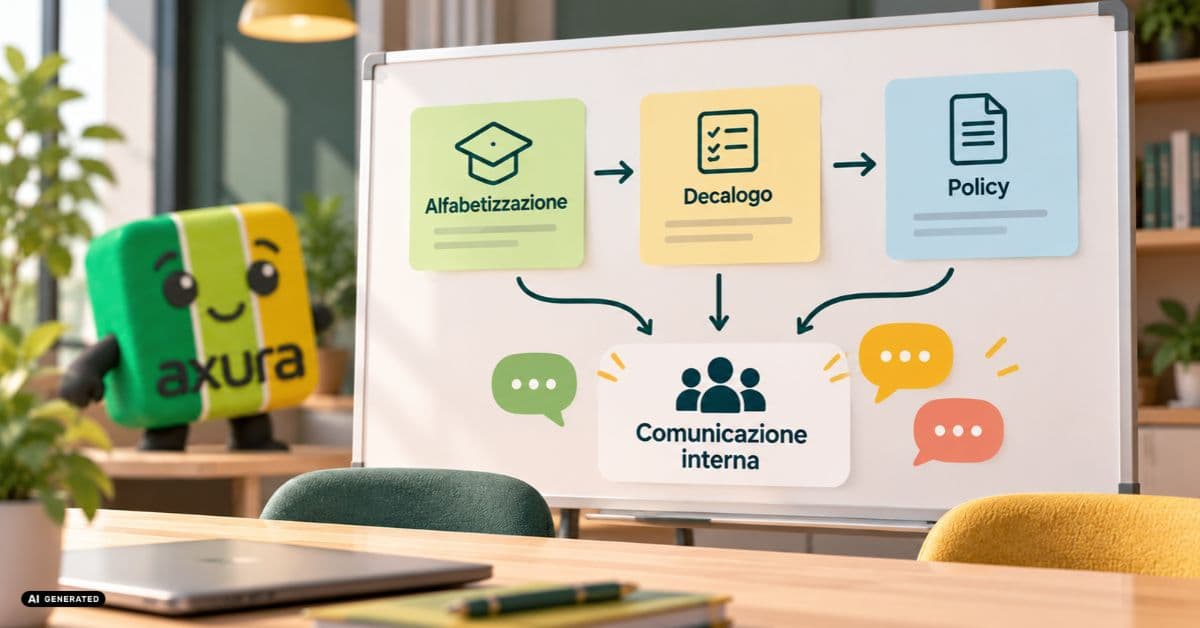
Alfabetizzazione, decalogo e policy sono tre strumenti complementari: la formazione aiuta le persone a comprendere come funziona l’intelligenza artificiale, quali opportunità offre e quali rischi comporta. Il decalogo traduce questa consapevolezza in indicazioni pratiche. La policy definisce le scelte dell’azienda e le responsabilità di chi utilizza gli strumenti.
Per ottenere risultati, però, è necessario che queste attività siano collegate.
Una policy scritta con attenzione, ma comunicata soltanto attraverso un documento allegato a un’email, rischia di avere un impatto limitato.
Le persone devono conoscere le regole, comprenderne le ragioni e sapere come applicarle alle proprie attività; devono anche avere la possibilità di fare domande, segnalare difficoltà e contribuire al miglioramento delle procedure.
È qui che la comunicazione interna diventa parte integrante del progetto!
In Axura aiutiamo le aziende ad affrontare l’introduzione dell’intelligenza artificiale attraverso percorsi di formazione, contenuti chiari e strumenti di comunicazione pensati per coinvolgere le persone.
Adottare l’AI in modo consapevole significa anche costruire una cultura aziendale in cui innovazione, responsabilità e condivisione delle conoscenze possano procedere insieme.
Vuoi capire come accompagnare le persone della tua azienda nell’utilizzo dell’intelligenza artificiale? Contattaci per approfondire come possiamo aiutarti!